Ouvrez Training Notes User dans Paramètres → Utilisateurs et sociétés → Groupes. Les onglets ci-dessous sont utiles à connaître, mais leur configuration détaillée dépasse le cadre de cette formation.
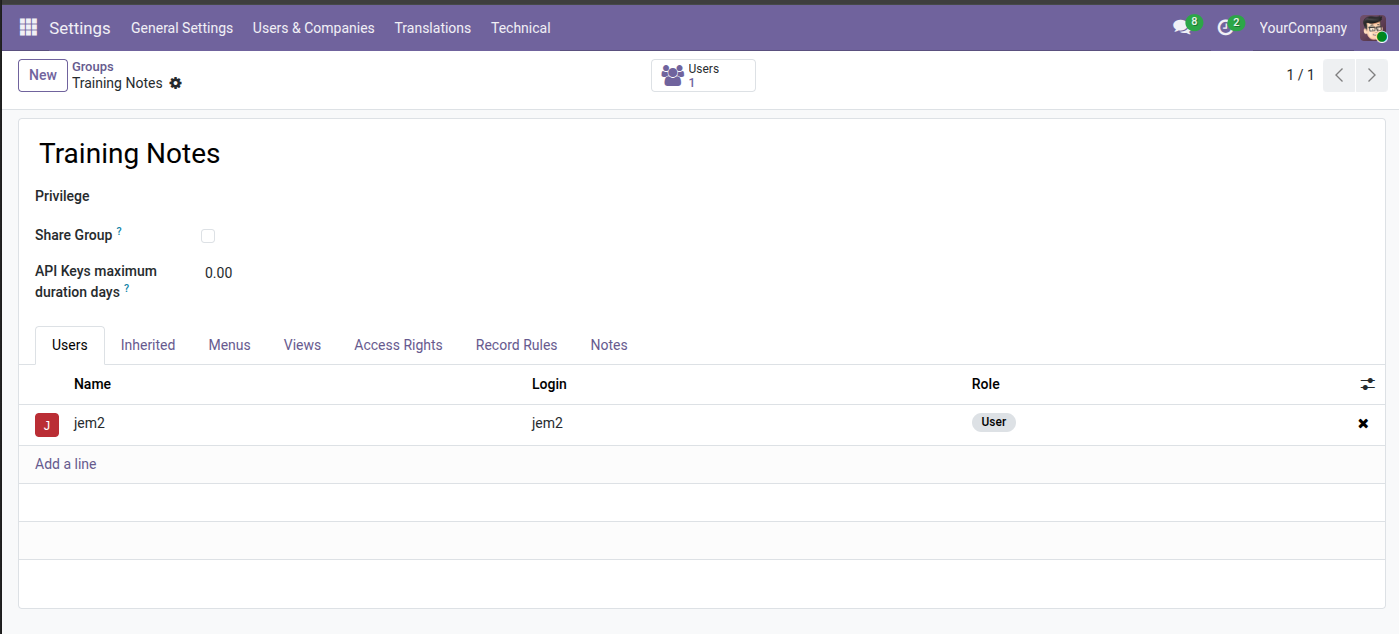
Users
Cet onglet liste les utilisateurs membres du groupe. C’est ici que Sam et Alex reçoivent les droits du groupe.
Inherited
Il indique les autres groupes dont celui-ci récupère les droits. Un groupe peut ainsi s’appuyer sur des droits déjà définis.
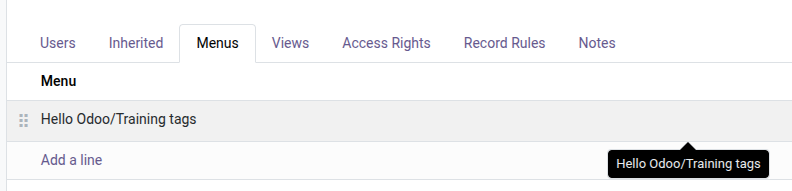
Menus
Il relie le groupe aux entrées de menu visibles. Masquer un menu rend l’interface plus claire, mais ne remplace pas une ACL.
Views
Il sert à restreindre certaines vues à un groupe. Cela change l’écran disponible, pas les droits sur les enregistrements.
Access Rights
Cet onglet montre les ACL liées au groupe. Ce sont les droits de lecture, création, modification et suppression étudiés dans l’étape précédente.
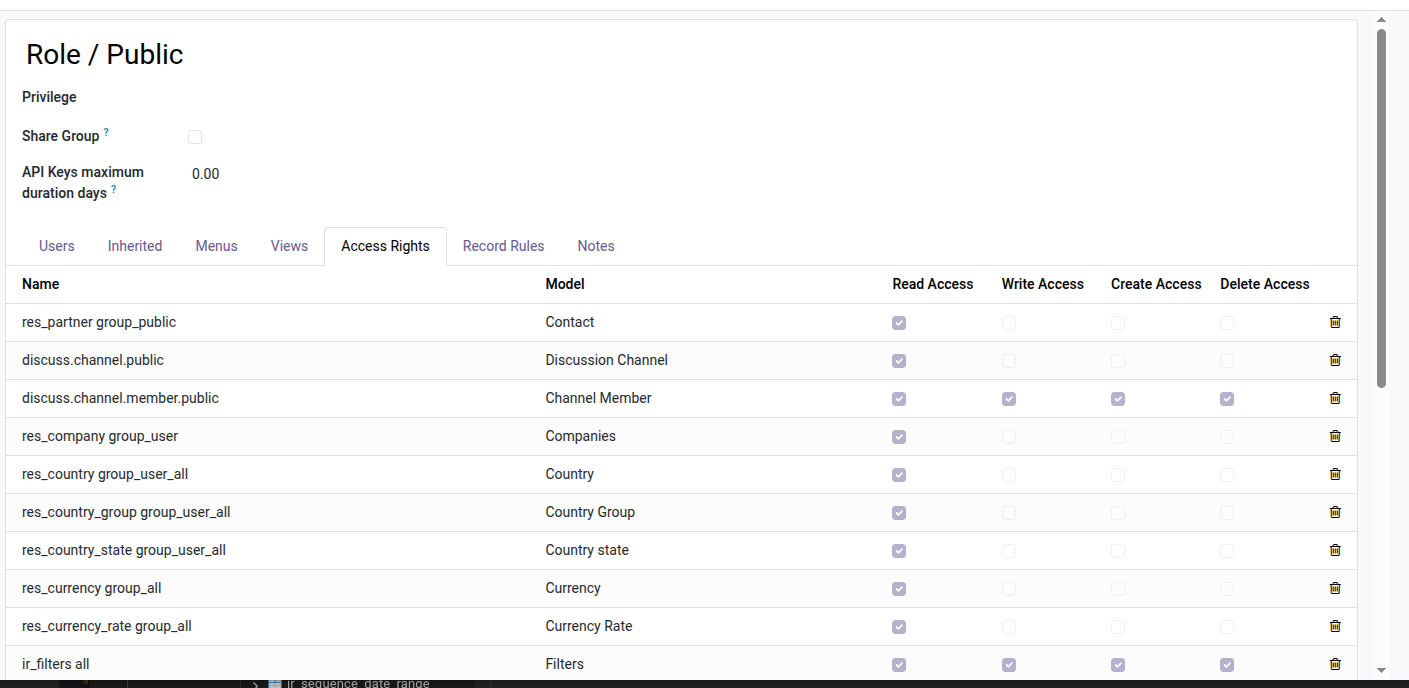
Un changement enregistré ici écrit immédiatement dans la table PostgreSQL ir_model_access. Le fichier security/ir.model.access.csv ne change pas : il reste la déclaration du module sur le disque.
Lors d’une mise à niveau, Odoo recharge le CSV. Pour une ACL déclarée dans ce fichier, comme access_training_note_user, les valeurs du CSV réécrivent donc la ligne de la base. Une ACL ajoutée seulement dans l’interface peut rester dans la base, mais elle n’est ni versionnée ni reproductible. Dans cet exercice, modifiez le CSV puis mettez le module à niveau.
Voyez aussi la ligne dans la base
Cette requête lit l'ACL du journal dans la base. Le nom recherché est bien training.note user, avec un espace entre note et user, comme dans la colonne name du CSV.
SELECT * FROM public.ir_model_access
WHERE name = 'training.note user'
ORDER BY name DESC;
Elle ne modifie rien. Le résultat montre notamment le groupe, le modèle et les quatre permissions stockés par Odoo.
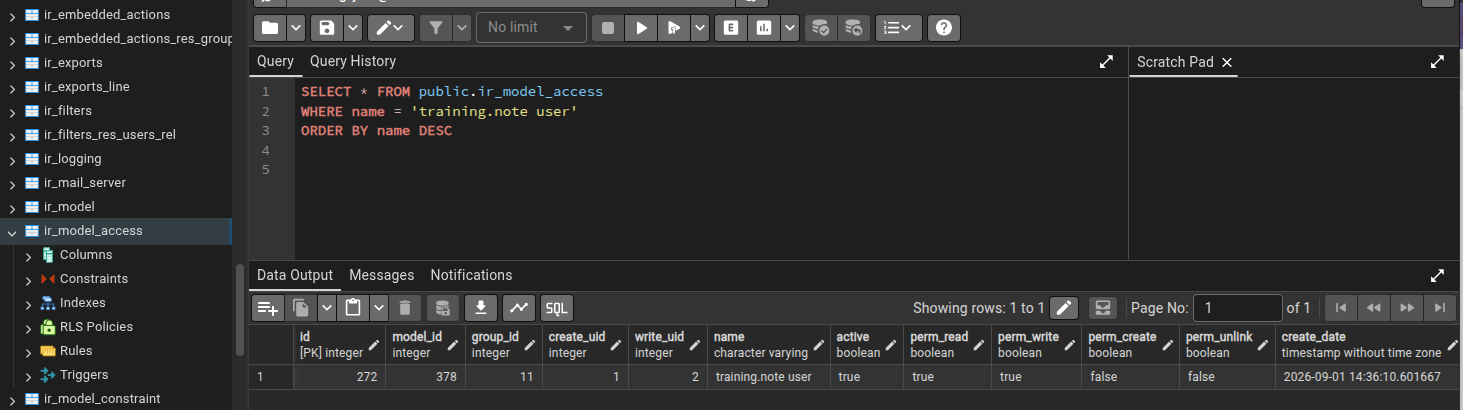
ir_model_access, avec ses permissions et ses identifiants de modèle et de groupe.Record Rules
Cet onglet regroupe les règles qui limitent les enregistrements accessibles. Vous en créerez une plus loin pour ne montrer que les notes de leur propriétaire.
Notes
Cette zone permet de laisser un commentaire administratif sur le groupe. Elle n’a aucun effet sur les droits et ne correspond pas aux notes du journal.
Point de contrôle — gardez le bon rôle pour chaque élément
Les membres reçoivent les droits du groupe. Les ACL autorisent des opérations sur un modèle ; les record rules limitent les enregistrements. Menus et vues organisent l’interface, mais ne sécurisent pas les données à eux seuls.